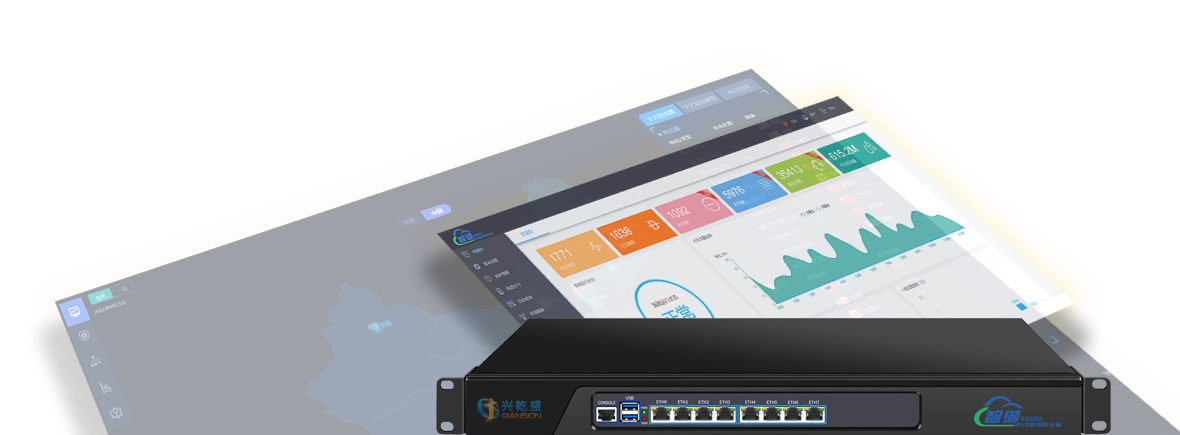
AI智能对抗学习
支持传统WAF的所有功能如SQL注入、XSS、恶意漏洞扫描、密码暴力破解、CC、DDOS等ModSecurity正则规则,又支持无监督机器学习,自主对抗未知攻击.


CORE CAPABILITIES
PRODUCT FEATURES
支持传统WAF的所有功能如SQL注入、XSS、恶意漏洞扫描、密码暴力破解、CC、DDOS等ModSecurity正则规则,又支持无监督机器学习,自主对抗未知攻击.
具备智能工作模式,可实时监控设备CPU使用率、内存使用率、并发连接数、新建连接数等状态,当达到阈值时则发出告警并转为转发模式,保障设备不会因超负荷而出现故障导致网络瘫痪。
具有基于地理位置的访问控制功能,国内具体到省,国外具体到国家,可根据用户需要,将境外地址或某区域地址禁止访问网站,有效解决重大会议期间境外地址的网站攻击问题。
支持与漏洞扫描联动,可将漏洞扫描扫出的Web漏洞生成报表导入到WAF中,并自动生成策略。此外还支持网站自学习和站点自动检测功能,可以对防护的网站进行自动学习,生成对应的白名单策略,并对防护策略的对象进行自动优化。
具备自主研发的Webshell风险引擎,可对关键函数进行风险赋值,当达到阈值时便识别为Webshell并进行告警或阻断动作,区别于传统的基于文件后缀的识别方式,有效降低漏报率,提高Webshell识别率。
具有行为识别及指纹识别两大技术,可有效识别黑客攻击事前的扫描行为及扫描工具指纹,此外还可提供服务器版本信息隐藏、服务器响应状态码屏蔽、网站目录信息泄露防护、源代码信息泄露防护、数据库信息泄露防护等敏感信息隐藏功能,保障黑客无法获取Web服务器信息来进行进一步的Web攻击,从源头阻断黑客攻击行为。
PRODUCT ARCHITECTURE
CASE PRACTICE
READY FOR YOUR WORKFLOW